


Résumer cet article :
Portainer, birçok home lab’in demirbaşlarından biri sayılır. Bir NAS’a, Raspberry Pi’ye, mini PC’ye ya da Proxmox VM’ine kurarsınız; beş dakika sonra Docker konteynerlerinizi başlatıp durdurabileceğiniz, güncelleyip izleyebileceğiniz bir Web arayüzünüz olur.
Ev otomasyonu için oldukça kullanışlıdır. Home Assistant konteyner olarak gayet iyi çalışır; çevresinde de genellikle Mosquitto, Zigbee2MQTT, Node-RED, ESPHome, Frigate, InfluxDB, Grafana, AdGuard Home, Nginx Proxy Manager… bulunur. Liste hızla uzar.
11 Eylül 2026’da Portainer yeni bir yön belirlediğini duyurdu: 3.0 sürümü öncelikle Kubernetes için tasarlanacak, Community Edition ise 2.x dalında kalacak.
Yarın sabah Portainer’ı kaldırmak mı gerekiyor? Hayır. Ama komşunun bahçesinde neler yetiştiğine bakmak için doğru zaman.
Portainer 3.0: Kubernetes’e doğru
Portainer CEO’su Neil Cresswell, yeni stratejiyi bir blog yazısında ayrıntılı olarak anlattı. Söz konusu olan, basit bir sürüm numarası değişikliği değil.
Ağustos ayında yayımlanan Portainer 2.45 LTS, 2.x dalının son sürümü. 3.x, tek bir öncelikle geliştirilecek: Kubernetes.
Yayıncı bunu oldukça açık bir şekilde anlatıyor. Docker ile Kubernetes arasındaki fark o kadar açıldı ki Docker, Podman, Swarm ve Kubernetes için her şeyi aynı kod tabanında paralel olarak geliştirmek artık sürdürülebilir değil. Kurumsal müşterileri güvenlik politikaları, gözlemlenebilirlik, GitOps ve yapay zekâ iş yüklerini çalıştırma imkânları talep ediyor… Bunların hepsi, Docker’da bulunmayan Kubernetes’e özgü mekanizmalara (network policies, admission controllers) dayanıyor.
Bu ekosistem etrafında çeşitli ürünler hazırlanıyor: Portainer-Run, Portainer-IDP, Portainer-Command, Portainer-Operations ve Portainer-AiGrid. İsimler bile ne yönde ilerlediklerini gösteriyor.
Bir mini PC’de yalnızca Zigbee2MQTT’yi ve birkaç hizmeti çalıştırmak istiyorsanız, bu hedef başlangıçtaki ihtiyacınızdan epey uzak.
Portainer CE yine de ölmüş değil
Duyurunun ardından yayımlanan bazı başlıklar açıkçası fazlasıyla alarmcıydı. O hâlde durumu netleştirelim: Portainer Docker’ı terk etmiyor ve Community Edition’ı bir gecede devre dışı bırakmıyor.
CE, 2.x dalında kalacak ve güvenlik yamalarıyla hata düzeltmelerini almaya devam edecek. Portainer ayrıca 3.x’teki ve Docker API’sinde karşılığı bulunan yenilikleri 2.x’e de aktaracağını söylüyor. 2.45 LTS, Mayıs 2027’ye kadar desteklenecek.
Sunucunuz şu anda Portainer CE ile sorunsuz çalışıyorsa acele etmenize gerek yok.
Ancak Portainer CE 3.0 diye bir sürüm olmayacak. 3.x’i ücretsiz kullanmak için “3 Nodes Free” programına, yani üç düğüme kadar ücretsiz sunulan Business Edition’a geçmek gerekecek. Docker, Swarm ve Podman ortamları burada desteklenmeye devam edecek, ancak arayüzde ikinci planda kalacaklar; yeni özellikler önce, hatta belki yalnızca Kubernetes tarafına gelecek.
Bugün aradaki fark küçük görünüyor. Bence iki ya da üç yıl içinde çok daha belirgin hâle gelecek.
Bu konu neden ev otomasyonunu ilgilendiriyor?
Bir home lab için Kubernetes çoğu zaman gereğinden fazla karmaşıktır.
Home Assistant, Mosquitto, Zigbee2MQTT, Node-RED, Frigate ve iki üç izleme aracı çalıştıran sıradan bir sunucu düşünün. Docker Compose bu işi görür: her uygulama için bir dosya, veriler için volume’lar ve her şeyi yedeklemek ya da yeniden kurmak için birkaç komut.
Sırf bir yönetim arayüzünün en yeni özelliklerini kullanmaya devam etmek için Kubernetes kümesi kurmak, üç lale dikmek için ekskavatör çıkarmaya benzer.
Portainer da bunu kabul ediyor: Docker 3.x’te desteklenmeye devam edecek, ancak geliştirme çalışmaları Kubernetes’e yönelecek. Kubernetes’e geçmeye hiç niyetiniz yoksa şu soru akla geliyor: Öncelikle Docker ve Docker Compose için tasarlanmış arayüzler var mı?
Evet. Üstelik bunlardan birkaçı son aylarda büyük ilerleme kaydetti.
Arcane: bugün muhtemelen en ikna edici alternatif
2026’da yalnızca birini deneyecek olsam, tercihim bu olurdu.
Arcane, modern bir Portainer’dan bekleyeceğiniz özelliklere sahip: Web arayüzünde konteynerler, imajlar, volume’lar, ağlar ve Docker Compose projeleri; ayrıca bir agent sayesinde uzak makineleri yönetme imkânı.
Kimlik doğrulama seçenekleri arasında OIDC, passkey’ler ve iki faktörlü kimlik doğrulama bulunuyor. Ayrıca API, imaj güncellemelerini yönetme özelliği ve her imajla ilişkili riskleri gösteren bir güvenlik açığı tarayıcısı da var.

Üstelik hızla gelişiyor. 2.10 ile 2.14 sürümleri bir aydan kısa sürede yayımlandı. 2.14.0 sürümü 26 Eylül 2026 tarihli; yani bu satırları yazmamdan yalnızca birkaç gün önce çıktı. Bu sürüm, güvenlik açıklarında toplu işlemler, yenilenmiş bir güvenlik riskleri görünümü ve her konteynerin süreçlerini gösteren bir sekme ekliyor.
Kurulumu kolay: Arcane kendisi de bir konteynerde çalışıyor ve ana makinenin Docker socket’ine erişiyor. Portainer’da olduğu gibi, socket’e erişim vermenin makinede root yetkisi vermek anlamına geldiğini unutmayın. Bu nedenle arayüzü gerekli önlemleri almadan internete açmamak gerekir.
Yarın home lab’imde Portainer’ı değiştirecek olsam, kuracağım ilk araç bu olurdu.
Dockge: her şeyden önce sadelik
Dockge, konuşmalarda sürekli adı geçen diğer seçenek.
Uptime Kuma’nın geliştiricisi Louis Lam tarafından geliştirilen Dockge’in yaklaşımı farklı. Tüm Portainer’ı yeniden yapmaya çalışmıyor; odağında Docker Compose var. Kullanışlı ve sade bir arayüzden stack’ler oluşturabilir, düzenleyebilir, başlatabilir, durdurabilir ve güncelleyebilirsiniz.
En sevdiğim yanı, compose.yaml dosyalarının dahili bir veritabanına kaydedilmiş girdiler olarak değil, diskte gerçek dosyalar olarak kalması (varsayılan olarak /opt/stacks içinde). Bunları herhangi bir düzenleyicide açabilir veya terminalden eski usul docker compose up -d komutunu çalıştırabilirsiniz.
1.4 sürümünden itibaren aynı arayüzde birden fazla makinedeki stack’leri görüntülemek için başka Dockge örneklerine de bağlanabiliyor.
Bir düzine ev otomasyonu hizmeti çalıştıran Raspberry Pi veya mini PC’de kullanımı gerçekten çok rahat.
Dezavantajıysa geliştirme hızının yavaşlamış olması. En son kararlı sürüm olan 1.5.0, Mart 2025’te yayımlandı. Bu, çalışmasını engellemiyor; ancak birkaç yıl kullanmayı planladığım yeni bir kurulumda ilk tercihim yapmaya çekinirdim.
Komodo: home lab’de birden fazla sunucu varsa
Home lab’iniz büyüdüyse Komodo’ya göz atmaya değer.
Birden fazla sunucuyu dağıtmak ve yönetmek için tasarlanmış. GPLv3 lisanslı açık kaynak bir proje ve bağlanabilecek makine sayısında herhangi bir sınır yok.
Docker Compose’u destekliyor, mevcut stack’leri içe aktarabiliyor ve yapılandırmaları bir Git deposundan alabiliyor. Böylece bir stack’i Git’te tanımlayıp otomatik olarak sunucuya dağıtabilir ve depodaki her değişiklikte yeniden dağıtabilirsiniz. Compose dosyalarınızı doğrudan makinede, eski usul saklamayı tercih ederseniz bu da mümkün.

Komodo 2; Docker Swarm yönetimi, yerel hesaplar için iki faktörlü kimlik doğrulama (TOTP veya passkey), birden fazla oturum açma yöntemini (yerel, OIDC, GitHub…) aynı hesaba bağlama imkânı ve yenilenmiş uzak terminaller ekledi. Otomasyon tarafında zaten oldukça kapsamlıydı.
Somut bir örnek: ev otomasyonu için bir mini PC, Frigate ve kameralar için ikinci bir sunucu, birkaç hizmet çalıştıran bir NAS ve dışarıda bir VPS. Komodo hepsini tek bir yerde toplar.
Dockge’e kıyasla öğrenmesi elbette daha uzun sürüyor. Ama çok daha güçlü.
Dockhand: göz önünde bulundurulması gereken yeni seçenek
Listedeki son araç: Dockhand. İlk sürümü Aralık 2025’te çıktı ve etkileyici bir hızla gelişiyor.
Konteynerleri, Compose stack’lerini, birden fazla Docker ortamını, Git depolarını ve webhook’ları yönetebiliyor. Ayrıca volume’ları ve konteynerlerin içindeki dosyaları inceleyebilir, ağ bağlantılarını görüntüleyebilir veya bakım işlemlerini planlayabilirsiniz.
Özellikle güvenlik tarafında öne çıkıyor; self-hosting araçlarında nadiren rastlanan özellikler sunuyor. Bilinen güvenlik açıklarını tespit etmek için imajları Grype ve Trivy ile analiz ediyor ve çalışan bir konteyneri değiştirmeden önce yeni bir imajı tarayabiliyor. Böylece otomatik bir güncellemenin gecenin bir yarısı bilinen güvenlik açıklarıyla dolu bir imaj yüklemesini önlemek mümkün.
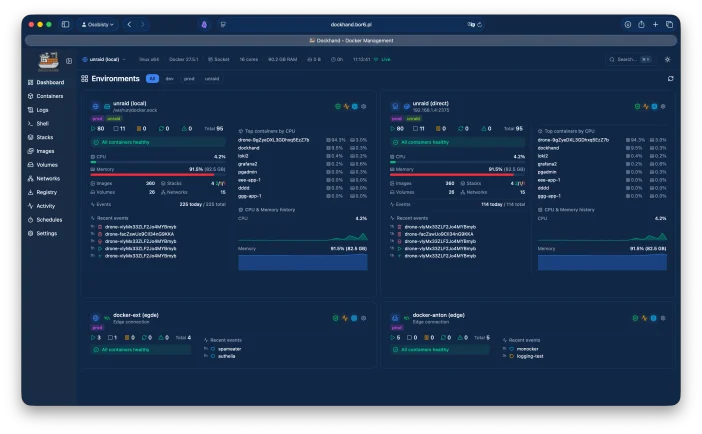
1.0.50 sürümü 30 Eylül 2026’da yayımlandı.
Ancak lisansına dikkat etmek gerekiyor. Dockhand, Business Source License 1.1 kapsamında sunuluyor: kişisel kullanım veya şirket içi kullanım için ücretsiz, ancak GPL ya da MIT lisanslı bir proje gibi özgür yazılım değil. Örneğin barındırılan bir hizmet olarak yeniden satılamıyor. Kod, 2029’da Apache 2.0 lisansına geçecek.
Peki Portainer’dan ayrılmak gerekiyor mu?
Şart değil.
Evinizdeki bir Docker sunucusunda Portainer CE 2.45 kullanıyorsanız ve her şey çalışıyorsa, bence her şeyi bozmak için hiçbir neden yok. Dal destekleniyor ve düzeltmeler gelmeye devam edecek.
Ancak bu duyuru, araca uzun vadede bakışımı değiştirdi. Portainer kendi yolunu seçti: Kubernetes ve kurumsal müşteriler. Yayıncı açısından bakınca bunu gayet iyi anlıyorum. Ancak teknik dolabında bir mini PC ve yirmi kadar konteyner bulunan birinin izlediği yol bu değil.
Bu tür bir kullanıcı için benim görüşüm şöyle:
- Arcane, bugün modern ve aktif olarak geliştirilen bir Portainer’a en çok benzeyen seçenek;
- Docker Compose çevresinde minimalist bir arayüz istiyorsanız ve geliştirme hızındaki yavaşlama sizi rahatsız etmiyorsa Dockge hâlâ mükemmel bir seçenek;
- Birden fazla sunucuyu yönetmeye başladığınızda ya da GitOps’a geçmek istediğinizde Komodo gerçek anlamda işe yarıyor;
- Dockhand özellikle güvenlik açısından çok kapsamlı ve lisansı size uygunsa yakından takip etmeye değer.
En temkinli yaklaşım şimdilik hiçbir şeyi taşımamak. Bu araçlardan birini Portainer’ın yanına kurup birkaç hafta deneyin. Hepsi aynı Docker daemon’ıyla iletişim kuruyor ve sorunsuzca birlikte çalışıyor; Dockge’in SSS sayfasında da bu açıkça belirtiliyor. Dikkat edilmesi gereken tek nokta şu: Portainer’ın Web düzenleyicisinden oluşturulan stack’ler, sizin yönetebileceğiniz bir klasörde değil, kendi veri volume’unda saklanıyor. Geçiş yapmadan önce Compose dosyalarını alın.
Ben sizin yerinizde olsam böyle yapardım.
Yıllar boyunca “Docker’ı yönetmek için hangi arayüzü kullanmalı?” sorusunun yanıtı neredeyse otomatik olarak Portainer’dı. 2026’da nihayet gerçek bir seçeneğimiz var ve home lab’leriyle uğraşanlar için bu oldukça iyi bir haber.
Peki siz ne düşünüyorsunuz?


